PHP2Shell: Warum Sicherheit bei ZAVA Sprechstunde Online kein Zufall ist
Kritische PHP-Schwachstellen bedrohen Webanwendungen weltweit. Unser Videosprechstunde Sprechstunde.Online war zu keinem Zeitpunkt betroffen.
Am 21. Oktober 2026 sorgte eine Meldung des Bundesamts für Sicherheit in der Informationstechnik (BSI) für Aufsehen. Es geht um zwei Schwachstellen in der Programmiersprache PHP (CVE-2026-109618 und CVE-2026-109619), die nach CVSS 4.0 mit 9,2 von 10 Punkten bewertet werden und es Angreifern ermöglichen könnten, aus der Ferne schadhaften Code auf Webservern mit PHP-Anwendungen auszuführen. Wir möchten Sie als Praxis, Klinik oder Therapeutin und Therapeut transparent informieren: Was ist passiert, wie haben wir reagiert, und warum war unsere Videosprechstunde nicht betroffen?
Was hinter „PHP2Shell“ steckt 🦠
Aus den CVSS-Werten lässt sich ableiten, dass für eine Ausnutzung weder eine Authentifizierung noch eine Nutzerinteraktion nötig ist. In der Berichterstattung heißt die Schwachstelle „PHP2Shell“, um die Ähnlichkeit zu „Log4Shell“ zu betonen. Das BSI stuft die Lage entsprechend ernst ein: Es vergab die Warnstufe „3 / Orange“, die bedeutet, dass unverzüglich Gegenmaßnahmen ergriffen werden müssen, weil eine massive Beeinträchtigung des Regelbetriebs droht.
Die Reichweite ist groß. Betroffen sind nach aktuellem Stand alle bekannten PHP-Versionen, zurückgehend bis mindestens PHP 5. PHP steckt außerdem nicht nur in klassischen Websites. Auch WordPress, Drupal, TYPO3, Joomla, Magento, Nextcloud, pfSense und OPNsense sind mit PHP entwickelt. Die Folgen waren spürbar: Zahlreiche Behörden, Kommunen, Universitäten und Kliniken nahmen ihre Internetangebote vorsorglich zeitweise vom Netz.
Zur Einordnung gehört auch: Dem BSI war zum Stand des Updates vom 22.10.2026 noch keine erfolgreiche Ausnutzung der Schwachstellen in der Breite bekannt. Die Gefahr bleibt trotzdem real, denn Heise Security warnte, dass funktionierende Schadprogramme in Stunden, spätestens in wenigen Tagen erscheinen würden.
Unsere Reaktion: erkannt, bewertet, gehandelt 💪🏼
Wir haben die Bedrohung unmittelbar nach Bekanntwerden erkannt und alle erforderlichen Maßnahmen ergriffen. Das betrifft insbesondere die PHP-basierten Komponenten rund um unseren Webauftritt unter sprechstunde.online. Sie sind sicher und auf dem neuesten Stand.
Das entspricht dem, was das BSI empfiehlt: Betreiber sollen die eingesetzte PHP-Version prüfen, Updates für PHP und Content-Management-Systeme einspielen und veraltete Versionen isolieren oder ablösen.
Die Videosprechstunde war zu keiner Zeit betroffen 🔒
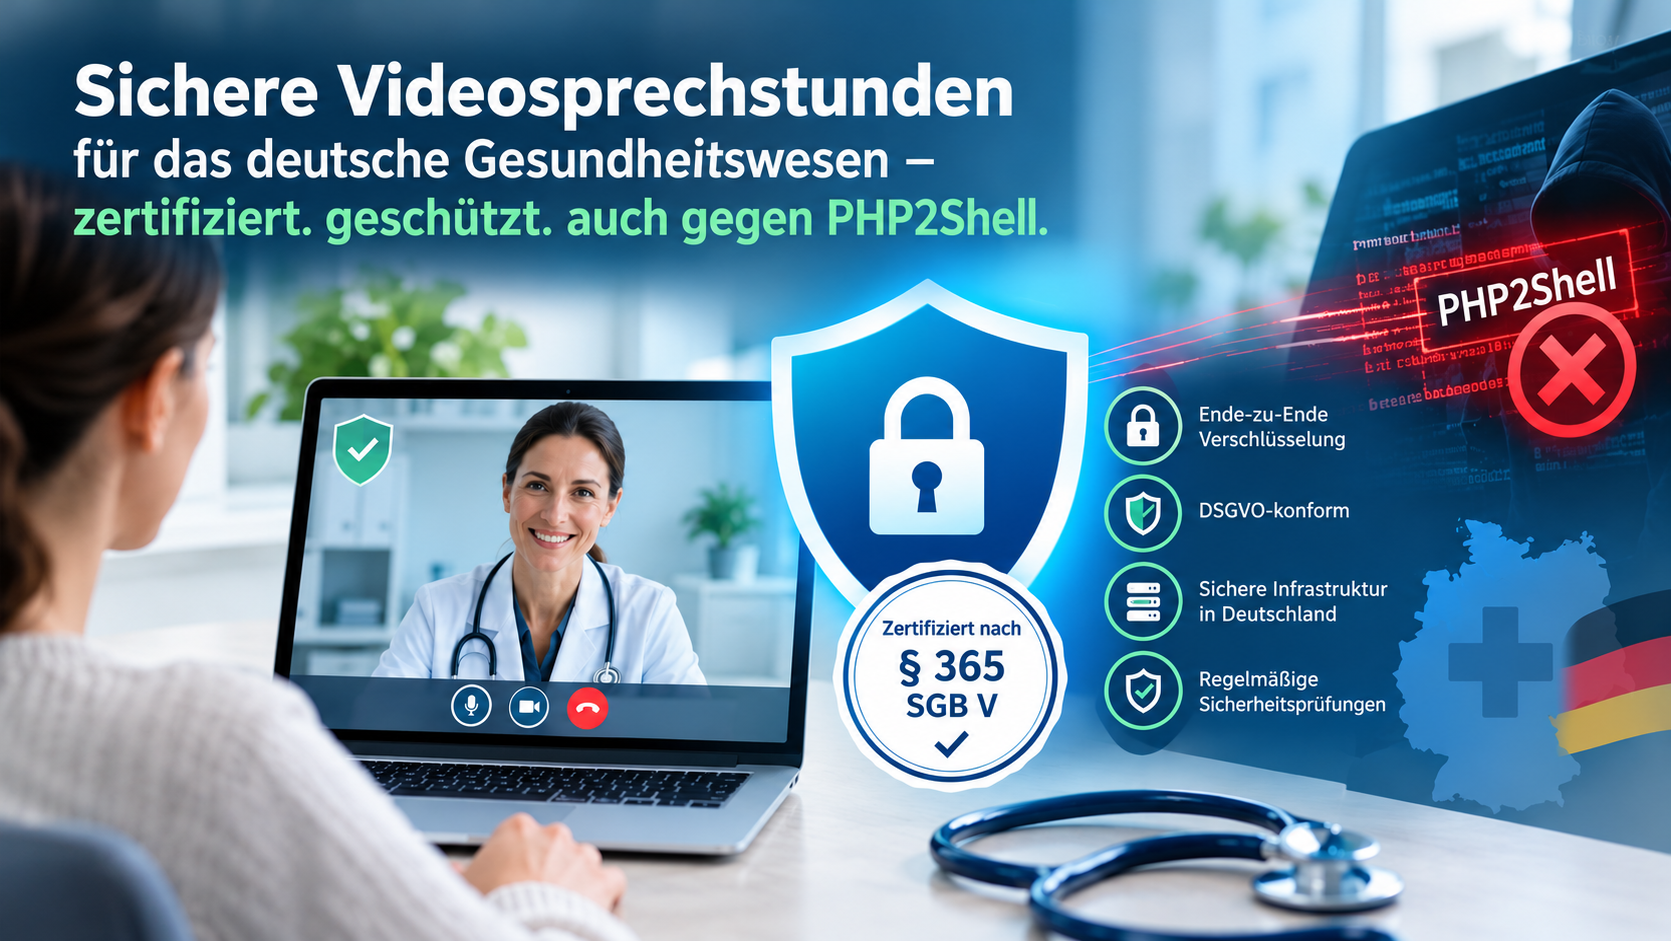
Der entscheidende Punkt: Unsere zertifizierte und DSGVO-konforme Videosprechstundenanwendung app.sprechstunde.online ist ein geschlossenes System. Sie war zu keiner Zeit von dieser Schwachstelle betroffen. Es gab keinen Zugriff auf Patientendaten, keine kompromittierten Sitzungen und keine Unterbrechung des Betriebs.
Das ist kein Glück, sondern das Ergebnis einer bewussten Architekturentscheidung. Die Videosprechstunde ist technisch von öffentlichen Web-Komponenten getrennt, nach den gesetzlichen Vorgaben entwickelt und für den Umgang mit hochsensiblen Gesundheitsdaten ausgelegt.
Was das für Ihre Praxis bedeutet ☝🏻
Der Vorfall zeigt, worauf es bei der Wahl einer Videosprechstunde ankommt:
- Gesundheitsdaten sind besonders schutzbedürftig. Eine Sicherheitslücke ist hier kein Imageschaden, sondern ein Risiko für Ihre Patientinnen und Patienten.
- Geschlossene, zertifizierte Systeme bieten eine kleinere Angriffsfläche. Wer keine Standard-Webbaukästen mit PHP-Unterbau für sensible Kommunikation nutzt, ist von solchen Lücken nicht betroffen.
- Zertifizierung und DSGVO-Konformität sind Mindestanforderungen. Sie sind die Grundlage dafür, dass Sie rechtssicher arbeiten und Ihren Patienten Vertraulichkeit garantieren können.
- Reaktionsfähigkeit zählt. Ein Anbieter muss Bedrohungen schnell erkennen, bewerten und beheben, so wie wir es hier getan haben.
Fazit 🎯
Die PHP2Shell-Warnung ist ein Weckruf für alle, die digitale Dienste betreiben. Für uns bestätigt sie, wie wichtig ein leistungsstarkes, sicheres und gesetzeskonformes Tool ist, wenn es um hochsensible Daten geht. Sie können sich auf sprechstunde.online verlassen. Bei Fragen melden Sie sich gern bei uns.
Quelle: BSI-Cybersicherheitswarnung BITS-H Nr. 2026-297981-1032 (Version 1.2 vom 22.10.2026).